
أمن المعلومات للعيادات
موارد للعيادة|28 أبريل 2026

MedReviews
MedReviews
بوصفكم أطباء، تنصبّ جهودكم على تقديم أفضل رعاية طبية ممكنة لمرضاكم بأعلى مستويات الاحترافية والتفاني. غير أننا نعيش في عصر باتت فيه بياناتنا رقمية وتتداول في كثير من الأحيان بحرية تامة. ملفات المرضى، والتاريخ الطبي، ونتائج المختبرات، وحتى بيانات بطاقات الائتمان الخاصة بمرضاكم — كلها مخزّنة في أنظمة محوسبة. لقد جعل التحول نحو الإدارة الرقمية عمل العيادة أكثر كفاءة من أي وقت مضى، إلا أنه في الوقت ذاته فتح جبهة جديدة وخطيرة لا يُدرك كثير من الأطباء خطورتها بالقدر الكافي: جبهة الأمن السيبراني وحماية المعلومات.
البيانات الطبية التي تحتفظون بها في عيادتكم ليست مجرد «نصوص». إنها المعلومات الأكثر حميمية وحساسية وأهمية للأشخاص الذين وضعوا ثقتهم فيكم. قد يُلحق تسريب هذه البيانات ضرراً بالغاً بالمرضى، ويحطم السمعة المهنية التي بنيتموها على مدار سنوات.
الأهمية البالغة لأمن المعلومات الطبية
تُعدّ البيانات الطبية «ذهب» الشبكة المظلمة. بيانات بطاقة الائتمان المسروقة تفقد قيمتها فور إلغائها من قِبل البنك. أما التاريخ الطبي، والتشخيصات النفسية، ونتائج الاختبارات الجينية، والمعلومات المتعلقة بالأمراض المزمنة — فهي بيانات لا يمكن إلغاؤها. يستخدم المخترقون هذه المعلومات لسرقة الهويات، وابتزاز المرضى، أو لشنّ هجمات برامج الفدية (Ransomware) ضد العيادة ذاتها.
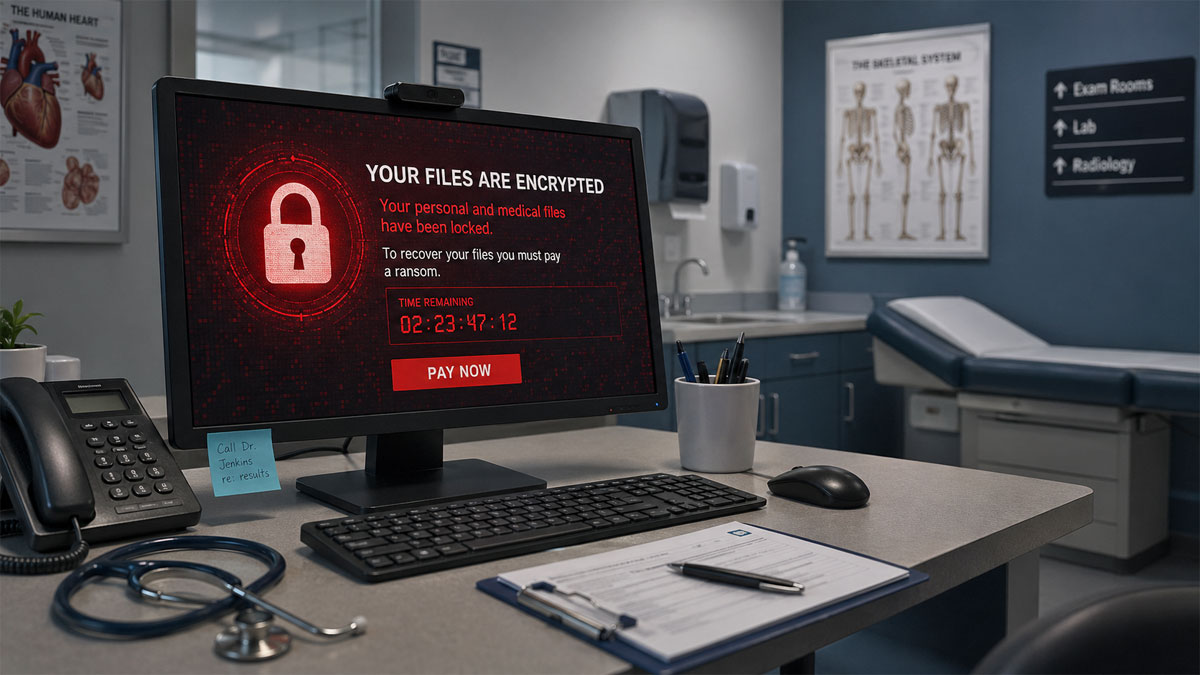
تقع هجمات برامج الفدية حين يقوم برنامج خبيث بقفل جميع أجهزة الكمبيوتر والملفات الطبية في العيادة وتشفيرها، ويطالب المهاجمون بدفع عشرات إلى مئات الآلاف من الشواقل (عادةً بعملات مشفرة كالبيتكوين) مقابل «إعادة المفتاح» إلى بياناتكم.
ستكون العيادة (أو أي عمل تجاري) التي تقع ضحية لمثل هذا الهجوم مشلولة تماماً: لا يمكن استقبال المرضى، ولا معرفة من لديه موعد، ولا الوصول إلى سجلات العلاج. وبعيداً عن الضرر التشغيلي، يعرّض مثل هذا الحادث مالك العيادة لدعاوى إهمال ضخمة من مرضى انتُهكت خصوصيتهم. كثيراً ما يعتقد الأطباء: «أنا مجرد عيادة صغيرة، فلماذا يستهدفونني تحديداً؟» إلا أن الواقع يثبت عكس ذلك؛ إذ يستخدم مجرمو الإنترنت برامج آلية تمسح الإنترنت بحثاً عن أهداف سهلة. فالعيادة الصغيرة التي لا تحظى بفريق أمني كفريق المستشفى، هي هدف أكثر يسراً بكثير من نظام كبير ومحمي بشكل جيد (وإن كانت كل منظمة طبية في دائرة الخطر نظراً للقيمة العالية للبيانات).
معايير وأنظمة أمن المعلومات الطبية في إسرائيل
في إسرائيل، يتعامل المشرّعون والجهات التنظيمية مع المعلومات الطبية بمنتهى الجدية، وتقع المسؤولية في المقام الأول على عاتقكم — أصحاب العيادات. فبموجب القانون، تُعرَّفون بأنكم «أصحاب قواعد البيانات»، وتقع المسؤولية القانونية في حالة تسريب البيانات على كاهلكم. فيما يلي المعايير الجوهرية التي يجب أن تعرفها كل عيادة:
1. أنظمة حماية الخصوصية (أمن المعلومات)، 5777-2017: بموجب قانون حماية الخصوصية، تُعرَّف المعلومات المتعلقة بالحالة الصحية للشخص بأنها «معلومات ذات حساسية خاصة». تنص الأنظمة على أن قاعدة البيانات الطبية يجب أن تستوفي كحد أدنى «مستوى الأمان المتوسط»، وبحسب حجم العيادة وعدد المرضى، أحياناً «مستوى الأمان العالي» أيضاً. هذا يعني أن القانون يُلزمكم بمسك سجلات وصول لمعرفة من دخل إلى أي ملف، والتقيد بإجراءات نسخ احتياطي صارمة، وتطبيق ضبط الصلاحيات، وتضمين تدابير تقنية محددة لحماية قاعدة البيانات. نوصي بالاطلاع على وثيقة وزارة العدل وهيئة حماية الخصوصية بشأن هذا الموضوع.
2. تعميم المدير العام لوزارة الصحة 06/2022 («اللائحة الأساسية للحماية السيبرانية في منظومة الصحة الإسرائيلية»): هذا التعميم، الذي دخل حيز التنفيذ في نهاية عام 2022، يمثّل ثورة حقيقية في متطلبات وزارة الصحة. يحدد التعميم أن منظومة الصحة بأكملها — من المؤسسات الكبرى إلى العيادات الصغيرة المرتبطة بها — يجب أن تتوافق مع معيار الحماية الوطني. ويُلزم أصحاب العيادات بتحمّل المسؤولية الإدارية المباشرة عن أمن المعلومات، وإجراء نسخ احتياطي دقيق، والتحكم في صلاحيات وصول الموظفين، وضمان التزام موردي برامج العيادة (سلسلة التوريد) بمعايير الأمن السيبراني الصارمة.
3. توجيهات هيئة حماية الخصوصية (2024–2025): في السنوات الأخيرة، نشرت الهيئة عدة توجيهات وأوراق مواقف تشدّد المتطلبات المفروضة على العيادات. يتمحور التركيز الرئيسي حول حظر استخدام الأدوات الخاصة وغير المخصصة لنقل المعلومات الطبية. وتحذّر الهيئة من إرسال الوثائق الطبية أو الصور أو نتائج الفحوصات عبر تطبيقات كواتساب وتيليغرام أو صناديق البريد الإلكتروني الشخصية كجيميل. إذ لا تستوفي هذه الأدوات معايير الأمن المؤسسي. علاوة على ذلك، توضح الهيئة أن تخزين المعلومات الطبية على برامج محلية أو أجهزة كمبيوتر قديمة في العيادة («خادم في الخزانة») يُعدّ اليوم ممارسة خطيرة لا تستوفي متطلبات ضبط الوصول والنسخ الاحتياطي الحديثة.
أين تقع معظم العيادات في الخطأ؟ نقاط الضعف الجوهرية
تنقسم معظم إخفاقات أمن المعلومات في العيادات إلى فئتين: إخفاقات تقنية وإخفاقات بشرية.
نقاط الضعف البشرية
يظل العنصر البشري في الغالب الحلقة الأضعف في سلسلة الأمن.
● الاستشارات عبر واتساب: ظاهرة شائعة جداً، وهي أن يُصوّر الطبيب آفة جلدية أو صورة أشعة أو وثيقة ملخص زيارة ويرسلها إلى زميل للاستشارة أو إلى المريض نفسه عبر واتساب. يُعدّ هذا انتهاكاً مباشراً لقانون حماية الخصوصية. إذ تُخزَّن المعلومات على خوادم الشركة، وقد تُنسَخ احتياطياً على السحابة الشخصية غير الآمنة للمستخدم (Google Drive / iCloud)، وتكون مكشوفة لأي شخص لديه صلاحية الوصول إلى الجهاز.
● مشاركة كلمات المرور والحسابات: في كثير من العيادات، يستخدم فريق الاستقبال بأكمله اسم مستخدم واحداً للدخول إلى برنامج إدارة العيادة. وهذا خطأ فادح. فإذا وقع حادث أمني أو تسريب بيانات من داخل العيادة، لن يكون بالإمكان معرفة أي موظف نفّذ الفعل، مما يخرق المتطلب القانوني بمسك سجل نشاط.
● ضعف الوعي السيبراني والتصيد الاحتيالي: يستقبل موظفو العيادة عشرات الرسائل الإلكترونية يومياً. قد يؤدي النقر البريء على رابط خبيث يبدو كرسالة من البريد أو البنك إلى تثبيت برنامج فدية يدمر شبكة العيادة بأسرها في غضون دقائق.
نقاط الضعف التقنية
● «الوهم المحلي» — خادم مادي في العيادة: في السابق، كان الأطباء يشعرون بأمان أكبر حين كانت البيانات محفوظة على «جهاز مركزي» موضوع تحت طاولة الاستقبال. أما اليوم، فيُعدّ هذا خطراً أمنياً. فأجهزة الكمبيوتر المحلية في الغالب لا تتلقى تحديثات أمنية دورية، وتفتقر إلى أنظمة مراقبة ترصد الاختراقات في الوقت الفعلي، وهي عرضة للمخاطر المادية (يسهل سرقتها أثناء اقتحام العيادة أو في حالة حريق).
● النسخ الاحتياطي الهاوي: تعتمد كثير من العيادات على النسخ الاحتياطي على محرك USB أو قرص محمول متصل دائماً بالجهاز. في حالة هجوم برنامج فدية، يقوم البرنامج الخبيث بتشفير القرص المحمول المتصل أيضاً، تاركاً العيادة دون أي نسخة احتياطية. النسخة الاحتياطية غير المشفرة أو غير المفصولة مادياً أو شبكياً ليست نسخة احتياطية حقيقية. تحتاج كل عيادة إلى نسختين احتياطيتين على الأقل بتنسيقين مختلفين (أي واحدة مادية وأخرى في السحابة). يجب أن تكون النسخ الاحتياطية مشفرة، ويُستحسن وجود نسخة مادية خارج موقع العيادة (ما يُعرف بالنسخ الاحتياطي خارج الموقع، off-site)، احتياطاً من حريق أو اقتحام أو ضربة صاروخية أو أي ضرر مادي آخر.
● غياب آليات المصادقة متعددة العوامل: الدخول إلى النظام الطبي باستخدام اسم مستخدم وكلمة مرور ضعيفة فحسب (كـ«123456» أو اسم العيادة) هو دعوة مفتوحة للمخترقين. فبدون طبقة حماية إضافية، يستطيع أي شخص يحصل على كلمة المرور الوصول إلى الملفات الطبية من أي مكان. يجب أن يكون الوصول إلى الأنظمة المحوسبة محمياً بمصادقة متعددة العوامل، كرمز SMS أو تطبيق المصادقة أو وسائل مادية متنوعة كمفاتيح الأمان وأجهزة القراءة البيومترية وغيرها.
صندوق أدوات الطبيب: كيف تحمون عيادتكم وبياناتكم؟
لتحويل عيادتكم إلى بيئة آمنة تستوفي معايير وزارة الصحة وهيئة حماية الخصوصية، لستم بحاجة إلى أن تكونوا خبراء في الحاسوب، لكن يجب أن تطالبوا موردي التكنولوجيا لديكم بالمعايير التالية:
الانتقال إلى برامج إدارة العيادة السحابية الآمنة
بدلاً من إدارة البيانات على الخادم المحلي في العيادة، يُوصى بالتحول إلى أنظمة إدارة عيادات متخصصة قائمة على السحابة. تمتلك هذه الشركات فرق أمن معلومات، وتنسخ البيانات احتياطياً على خوادم بعيدة ومؤمّنة، وتضمن تحديثات أمنية منتظمة. تأكدوا من أن مورد البرنامج الخاص بكم يستوفي معايير أمنية صارمة (كمعيار ISO 27799 لأمن المعلومات في الرعاية الصحية أو المعيار الأمريكي HIPAA)، ويقدّم التزاماً تعاقدياً بالامتثال للوائح حماية الخصوصية الإسرائيلية.
المصادقة الثنائية
اشترطوا أن يستلزم كل دخول إلى برنامج إدارة السجلات الطبية مصادقة ثنائية. تماماً كما في الدخول إلى تطبيق البنك الذي تتلقّون فيه رمزاً لمرة واحدة على هاتفكم المحمول (عبر SMS أو تطبيق مصادقة)، كذلك يجب أن يعمل الوصول إلى بيانات المرضى. هذا هو خط الدفاع الأكثر فاعلية ضد سرقة كلمات المرور.
التقسيم والصلاحيات وسجلات النشاط
يجب أن يمتلك كل موظف في العيادة اسم مستخدم وكلمة مرور شخصية. علاوة على ذلك، ينبغي تطبيق «مبدأ الحد الأدنى من الصلاحيات» (Need-to-Know): ينبغي أن يكون لموظف الاستقبال صلاحية الوصول إلى جدول المواعيد ونظام الفوترة، لكن ليس بالضرورة إلى المحتوى السريري الكامل لملخصات الزيارات. يجب أن يسجّل نظامكم كل إجراء — من دخل إلى أي ملف، ومتى، وماذا فعل (قرأ أو عدّل أو حذف).
حلول النسخ الاحتياطي الحديثة
يجب أن تكون بنية النسخ الاحتياطي لديكم منفصلة ومشفرة. ينبغي إنشاء نسختين احتياطيتين على الأقل، تكون إحداهما خارج الموقع، كالسحابة الآمنة مثلاً. ويجب اختبار هذه النسخة الاحتياطية بصفة دورية للتحقق من إمكانية استعادة البيانات فعلياً في حالة تعطل الأنظمة.
التوقف عن استخدام التطبيقات الخاصة لأغراض طبية
يجب اجتثاث عادة نقل المعلومات الطبية عبر واتساب أو البريد الإلكتروني الشخصي. إن احتجتم إلى إرسال ملخص زيارة لمريض، استخدموا بوابة المرضى المخصصة والآمنة التي يوفرها برنامجكم الطبي، أو أرسلوا وثيقة مشفرة يستلزم الوصول إليها رمزاً يُرسَل بشكل منفصل. كذلك امنعوا الموظفين من تصوير الوثائق الطبية بهواتفهم الشخصية.
تدريب الموظفين والوعي السيبراني
أفضل التقنيات لن تجدي نفعاً إن سرّب أحد الموظفين كلمة مروره لجهة غير مصرّح لها. أقيموا جلسة تدريبية سنوية لجميع موظفي العيادة. اشرحوا لهم مخاطر التصيد الاحتيالي عبر البريد الإلكتروني، وحظر مشاركة كلمات المرور، وأهمية قفل شاشة الكمبيوتر عند مغادرة مكتب الاستقبال. لستم بحاجة بطبيعة الحال إلى القيام بذلك بأنفسكم — فثمة كثير من المختصين في مجال الأمن السيبراني المطّلعين على أحدث التهديدات والقادرين على شرح الموضوع بأفضل الأساليب، حتى لغير المتخصصين في التقنية.
أمن المعلومات ليس موضة عابرة
إدارة عيادة خاصة عمل متطلب، وقد تبدو إضافة أمن المعلومات إلى قائمة المهام عبئاً بيروقراطياً وتقنياً ثقيلاً. بيد أن الهجمات السيبرانية باتت أمراً يومياً، وقد يؤدي تسريب البيانات إلى تدمير مسيرة مهنية طبية، لذا فإن حماية البيانات ليست توصية — بل هي واجب أخلاقي ومهني وقانوني.
لا تنتظروا حتى تصلكم حادثة أمن معلومات في عيادتكم. استشيروا موردي خدمات تكنولوجيا المعلومات وخبراء حماية الخصوصية الذين يفهمون المتطلبات الفريدة لوزارة الصحة وهيئة حماية الخصوصية، وحدّثوا أنظمتكم بأدوات مُدارة وآمنة، وطبّقوا إجراءات بسيطة لكن صارمة. الاستثمار الصحيح اليوم سيضمن لكم راحة البال غداً، ويحافظ على أثمن ما لديكم كأطباء — ثقة مرضاكم.
مقالات في مجال موارد للعيادة

الأخبار الطبية الكاذبة: المعلومات المضللة في مجال الصحة تجتاح شبكات التواصل الاجتماعي
الإنفودميك هو وباء من الأخبار الكاذبة والنظريات التآمرية في المجال الطبي — وهو يطال كلاً منا. كيف تكتشف المعلومات المضللة على الإنترنت، وما الذي يجب الحذر منه؟
MedReviews

التسويق عبر وسائل التواصل الاجتماعي للأطباء
يمكن للأطباء استخدام وسائل التواصل الاجتماعي لمشاركة المعرفة وبناء الثقة وجذب مرضى جدد - دون فقدان الاحترافية. إليك كيفية القيام بتسويق ذكي وإنساني في العالم الرقمي.
MedReviews

أهمية دليل الأطباء: لماذا Google Business ليس كافياً
هل يكفي ملف تعريف في Google Business لإدارة سمعتك؟ اكتشف لماذا يعد دليل الأطباء المهني أداة أساسية، وما هي مزاياه مقارنة بـ Google، ولماذا يجب الجمع بين الاثنين.
MedReviews

ما الذي يراه المرضى عنك في جوجل — وكيف تتحكم في سمعتك الرقمية
ما الذي يراه المرضى حين يبحثون عنك في جوجل؟ إليك كيفية إدارة سمعتك الرقمية، والتعامل مع المعلومات المغلوطة، واستعادة زمام الأمور.
MedReviews

خدمة حجز المواعيد للأطباء بالاستعانة بمصادر خارجية: الطريق إلى رفع معدلات التحويل في العيادة
تتمتع خدمة حجز المواعيد بالاستعانة بمصادر خارجية بمزايا عديدة على توظيف سكرتيرة طبية، وتُعدّ محركاً للنمو الاقتصادي والتشغيلي للأطباء
MedReviews

دكتور تيك توك: الدليل الكامل للأطباء للنجاح على الشبكة الاجتماعية الأسرع نموًا في العالم
الدليل الكامل للأطباء الراغبين في بناء حضور على تيك توك: تحليل دراسات حالة، والتكيف مع الجمهور الإسرائيلي، ونصائح عملية
MedReviews
لحجز موعد وللاستفسارات العامة
الخدمة المقدمة من خلال الموقع ليست خدمة طبية. يجب تقديم الوثائق والمعلومات الحساسة للأطباء فقط.
حول
MedReviews هو فهرس الأطباء الأكثر تقدماً وموثوقية في إسرائيل، حيث يجمع المعلومات والآراء المعتمدة عن الأطباء والعيادات. النظام، الذي يعد جزءاً من رائدة مواقع التقييم في إسرائيل، يربط بين المرضى الباحثين عن علاج طبي عالي الجودة وبين كبار الأطباء الموصى بهم، من خلال تقنيات إثبات صارمة وآليات تصفية متطورة توفر شفافية كاملة.
التنقل
اتصل بناعن MedReviewsسياسة الخصوصيةشروط الاستخدامبيان إمكانية الوصولمقالات طبيةمعرض الصورإنشاء ملف طبيبتسجيل الدخولالأطباء المتخصصون
أطباء الجلديةأطباء النساء والتوليدأطباء العظامأطباء العيونجراحو التجميلأطباء القلبأطباء الأنف والأذن والحنجرةأطباء النفسيةالجراحون العامونأطباء الأورامالطب التجميليأطباء الأسنانالسياسات وشروط الاستخدام
تهدف المعلومات والمحتوى المعروض على هذا الموقع إلى توفير معلومات إعلامية ورأي تعبيري نيابة عن أطراف ثالثة فقط ، فهي ليست بديلاً عن الاستشارة الطبية المتخصصة ولا ينبغي الاعتماد عليها كهذا. أي استخدام للمعلومات على الموقع يتطلب الفحص والتحقق مع الأطراف المعنية. إن استخدام الموقع ومحتوياته هو المسئولية الكاملة والكاملة للمستخدم